Сектор дата-центрів зростає на 14% на рік до 2030 року, а драйверами цього зростання є хмарні обчислення та штучний інтелект. Дата-центри стають ключовим елементом цифрової інфраструктури. Дата-центр, або центр обробки даних (ЦОД), — це спеціалізована будівля, яка забезпечує цілодобову роботу серверного та телекомунікаційного обладнання. На відміну від серверної в офісі, ЦОД забезпечує резервування живлення, охолодження та каналів зв’язку на промисловому рівні. Для бізнесу це питання безперервності операцій, а не просто зручності.
Навіщо бізнесу переносити інфраструктуру до ЦОД?
Відповідь проста: відмовостійкість. Коли ваше обладнання розміщене в приміщенні з гарантованим аптаймом, моніторингом 24/7 та резервними каналами, ви перестаєте залежати від одного офісу та одного провайдера. Це критично важливо для медіакомпаній, яким потрібна безперебійна передача контенту, та для операторів зв’язку, чиї клієнти не терплять простоїв.
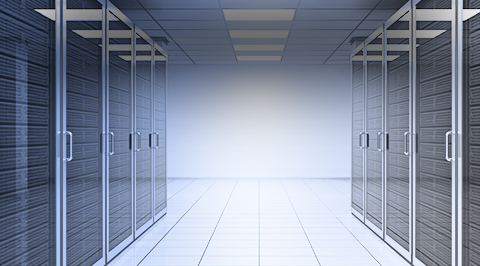
Довгий ряд серверних стійок у затемненій залі дата-центру, холодні коридори із синім LED-підсвічуванням, кондиціонери прецизійного охолодження під стелею.
Інженерна інфраструктура ЦОД: від ДБЖ до охолодження
Інженерна інфраструктура — це те, що відрізняє професійний ЦОД від переобладнаного підвалу. Розуміння принципів роботи цих систем критично важливе під час вибору майданчика: саме тут приховані основні ризики відмов.
Електропостачання: шлях від міської мережі до стійки
Шлях електроенергії в ЦОД починається з двох незалежних вводів від різних міських підстанцій. Це перша лінія захисту: якщо одна підстанція виходить з ладу, друга автоматично бере навантаження. Далі електроенергія надходить до розподільчих щитів, де встановлені системи автоматичного введення резерву (АВР).
Наступний критичний елемент — джерела безперебійного живлення (ДБЖ). Сучасні ДБЖ працюють в онлайн-режимі (подвійне перетворення): змінний струм перетворюється на постійний, а потім знову на змінний. Це повністю ізолює сервери від стрибків, провалів та гармонійних спотворень у міській мережі. Час роботи від акумуляторних батарей зазвичай становить 15–30 хвилин — цього достатньо, щоб запустити дизель-генераторну установку (ДГУ).
ДГУ — це резервне джерело, яке бере навантаження під час тривалого відключення електроенергії. Професійні ЦОД використовують схему N+1: на кожні два робочі генератори передбачається один резервний. Запуск ДГУ займає 30–60 секунд і відбувається автоматично у разі зникнення зовнішнього живлення. Критично важливо, щоб запасу пального на майданчику вистачало щонайменше на 24–48 годин безперервної роботи, а договір із постачальником пального передбачав пріоритетну доставку в надзвичайних ситуаціях.
Охолодження: підтримання клімату для серверів
Серверне обладнання виділяє значну кількість тепла. Стандартна стійка потужністю 10 кВт потребує відведення приблизно 10 кВт теплової енергії. Прецизійні кондиціонери (CRAC/CRAH) підтримують температуру в діапазоні 18–27°C та відносну вологість 40–60%.
Сучасні ЦОД використовують архітектуру «гарячих і холодних коридорів»: стійки встановлюються рядами, де холодне повітря подається до передньої частини серверів, а гаряче відводиться із задньої. Це підвищує ефективність охолодження на 20–30% порівняно з традиційною схемою змішування повітря.
Для високощільних стійок (понад 15–20 кВт) застосовуються додаткові рішення: рідинне охолодження, задні дверні теплообмінники або чилери з фрікулингом (природним охолодженням зовнішнім повітрям за низьких температур). Зростання попиту на високощільні обчислювальні потужності для ШІ змушує переглядати підходи до охолодження та електроживлення.
Моніторинг та управління інженерними системами
Усі інженерні системи — електроживлення, охолодження, вентиляція, пожежогасіння — підключені до системи диспетчеризації (BMS/DCIM). Вона в реальному часі відстежує сотні параметрів: температуру в кожній точці залу, вологість, навантаження на ДБЖ, рівень пального в баках, стан дизель-генераторів. У разі відхилення параметрів від норми система автоматично надсилає сповіщення черговій зміні інженерів.
Увага. Економія на резервуванні — найпоширеніша помилка. Схема N+1 (один резервний елемент на кожен критичний вузол) — це не розкіш, а базова вимога для комерційного використання. Без неї один кондиціонер, що вийшов з ладу влітку, може зупинити весь ваш серверний парк. Під час вибору ЦОД обов’язково запитуйте однолінійну схему електропостачання та схему холодопостачання — професійний оператор надасть їх без заперечень.
Рівні надійності Tier 3 та Tier 4: що обрати
Рівні надійності Tier 3 та Tier 4 — це міжнародний стандарт Uptime Institute, який описує відмовостійкість інженерних систем. Tier 3 забезпечує аптайм 99,982% та допускає планові роботи без зупинки обладнання завдяки резервуванню N+1. Tier 4 підвищує показник до 99,995% і передбачає повне резервування всіх шляхів подачі живлення та охолодження, що дозволяє пережити навіть аварію без відключення серверів.
Що обрати бізнесу? Для більшості завдань достатньо Tier 3: це підтверджений рівень надійності, який використовують банки та оператори зв’язку. Tier 4 виправданий для фінансових організацій та критичної державної інфраструктури, де простій навіть на хвилину може мати серйозні наслідки. Різниця у вартості будівництва та експлуатації між цими рівнями значна, тому переплата за Tier 4 без реальної потреби є поширеною помилкою.
Послуги Colocation: оренда стійки проти власної серверної
Colocation — це оренда місця, живлення та охолодження в ЦОД для вашого власного обладнання. Ви купуєте сервери, а дата-центр надає стійку, юніти, канали зв’язку та фізичну безпеку. Альтернатива — будувати власну серверну або орендувати цілий зал, що потребує капітальних витрат і утримання штату інженерів.
| Критерій | Colocation (оренда стійки) | Власна серверна |
|---|---|---|
| Капітальні витрати | Низькі, оплата за фактом | Високі, будівництво та обладнання |
| Відмовостійкість | Tier 3 / Tier 4 за SLA | Залежить від бюджету та будівлі |
| Масштабованість | Швидка, додаєте юніти | Обмежена площею приміщення |
| Адміністрування | Інженери ЦОД + ваш віддалений доступ | Власний штат 24/7 |
| Резервні канали | Магістральні провайдери в будівлі | Потрібно підключати самостійно |
Для компаній, які не хочуть утримувати власну інфраструктуру, colocation у дата-центрах — це спосіб отримати надійність Tier 3 без капітальних вкладень у будівництво. Ви платите за оренду, а не за бетон і дизель-генератори.
Безпека ЦОД: фізичний захист та кібербезпека
Безпека дата-центру — це багаторівнева система, яка починається задовго до серверного залу та закінчується далеко за межами фізичного периметра. Для бізнесу, який розміщує критично важливі дані, розуміння цих рівнів — питання не теорії, а практичного захисту від реальних загроз.
Фізична безпека: від периметра до стійки
Перший рівень — периметр будівлі. Це огорожа з контролем доступу, шлагбауми, патрулювання охорони та зовнішнє відеоспостереження з аналітикою (розпізнавання облич, детекція руху). Другий рівень — будівля: тамбур-шлюзи з біометричним контролем, де одна людина не може відкрити наступні двері, доки попередні не закриті (анти-пасбек).
Третій рівень — серверні зали. Доступ до них обмежений за рольовою моделлю: інженер має право входити лише до тих зон, які необхідні для його роботи. Кожна дія фіксується в журналі подій: хто, коли, до якої зони увійшов та вийшов. Відеоспостереження ведеться у високій роздільній здатності зі зберіганням записів не менше 90 діб.
Четвертий рівень — безпосередньо стійка клієнта. У colocation-моделі клієнт отримує фізичний ключ або код доступу лише до своєї стійки або шафи. Багато операторів пропонують індивідуальні замки з електронним журналом відкриттів.
Пожежогасіння та інженерна безпека
У серверних залах заборонено використання водяного пожежогасіння — вода знищує обладнання. Застосовуються газові склади (Novec 1230, FM-200, інертні гази), які не пошкоджують електроніку та безпечні для людей за короткочасного впливу. Система виявлення використовує аспіраційні датчики, які забирають повітря та аналізують його на наявність частинок диму. Це дозволяє виявити займання на стадії тління, задовго до появи відкритого вогню.
Додатково встановлюються датчики протікання води по периметру залів та під фальшпідлогою. Це критично, якщо ЦОД розташований у багатоповерховій будівлі або в регіоні з ризиком підтоплення.
Кібербезпека: захист даних та мереж
Фізична безпека — лише половина завдання. Дата-центр повинен забезпечувати сегментацію мережі: клієнтські зони ізольовані одна від одної та від керуючої мережі оператора. Захист від DDoS-атак здійснюється на рівні магістральних каналів з автоматичним перенаправленням трафіку через фільтрувальні центри.
Системи моніторингу аномалій аналізують мережевий трафік у реальному часі, виявляючи підозрілі патерни: сканування портів, нетипові обсяги передачі даних, спроби несанкціонованого доступу. Інциденти фіксуються та розслідуються за протоколом, з повідомленням клієнта у встановлені SLA строки.
Комплаєнс та стандарти: що реально перевіряти
Для клієнтів із чутливими даними важливий комплаєнс. Ключові стандарти для українського ринку:
-
ISO 27001 — система управління інформаційною безпекою. Сертифікат підтверджує, що процеси управління ризиками та захистом даних формалізовані та проходять регулярні аудити.
-
PCI DSS — обов’язковий для компаній, які обробляють платіжні картки. Вимоги включають фізичну безпеку серверних, контроль доступу та моніторинг.
-
GDPR — якщо ви працюєте з даними громадян ЄС, ЦОД повинен забезпечувати відповідність вимогам щодо захисту персональних даних.
Порада профі. Під час вибору ЦОД запитуйте не лише сертифікати, а й результати останніх аудитів безпеки. Актуальний звіт про реальні перевірки говорить про зрілість процесів більше, ніж сертифікат на сайті. Також уточніть, як оператор реагує на інциденти: чи є регламент повідомлення клієнтів, хто проводить розслідування, як забезпечується збереження доказів для правоохоронних органів.
Унікальний аспект: віддалений контроль фізичної безпеки
Сучасні ЦОД пропонують клієнтам інструменти віддаленого контролю фізичного периметра. Наприклад, безпека для бізнесу може включати інтеграцію систем охорони Ajax, що дозволяє клієнту дистанційно контролювати фізичний периметр та отримувати сповіщення про події в реальному часі. Це особливо цінно для компаній із розподіленою інфраструктурою, де власник не може фізично бути присутнім на майданчику, але хоче мати повну прозорість доступу до свого обладнання.
Енергоефективність та екологічність: показник PUE
Показник PUE (Power Usage Effectiveness) — це співвідношення всієї спожитої енергії ЦОД до енергії, яка безпосередньо пішла на IT-обладнання. Ідеальний PUE дорівнює 1,0, хороший комерційний показник — 1,2–1,4. Чим нижчий PUE, тим менше енергії витрачається на охолодження та втрати, тим дешевша експлуатація і нижче навантаження на електромережі.
Енергетичне питання стає критичним: прогнозується значне зростання споживання електроенергії дата-центрами у період до 2030 року. Це створює навантаження на локальні ресурси та може впливати на розвиток нових проєктів. Для бізнесу це означає: обирайте ЦОД, який уже інвестує в енергоефективні технології, інакше ви можете зіткнутися зі зростанням тарифів та регуляторними обмеженнями.
Як обрати дата-центр: чек-лист для бізнесу
Вибір дата-центру зводиться до перевірки чотирьох параметрів: надійність, зв’язаність, безпека та фінансова стабільність оператора. Почніть із рівня Tier та SLA: який аптайм гарантований і що станеться, якщо оператор його порушить. Потім перевірте, скільки магістральних провайдерів підключено до майданчика: чим більше незалежних каналів, тим вища відмовостійкість.
-
Рівень надійності (Tier 3 або Tier 4) підтверджений документально
-
SLA включає гарантований аптайм та компенсації за простої
-
Не менше двох незалежних магістральних провайдерів на майданчику
-
Система пожежогасіння та контролю доступу відповідає стандартам
-
Оператор готовий показати звіти щодо PUE та енергоефективності
-
Є можливість віддаленого моніторингу та управління 24/7
-
Команда оператора відповідає на технічні питання без маркетингових формулювань
Ключовий висновок. Найкращий ЦОД — той, де SLA прописаний у годинах і хвилинах, а не у відсотках «бажаної» доступності. Конкретика в договорі захищає вас краще за будь-які усні обіцянки.
Часті помилки під час вибору ЦОД та як їх уникнути
Перша помилка — вибір за принципом мінімальної ціни за стійку. Дешевий майданчик зазвичай означає слабке резервування, перевантажені канали та економію на безпеці. Друга — ігнорування географії: якщо ваші користувачі перебувають у Європі, а сервери — в Азії, затримки (латентність) погіршать якість сервісу. Третя — відсутність плану міграції, хоча перенесення даних і серверних потужностей — окремий проєкт, який потребує підготовки.
Як показує аналіз п’яти кейсів будівництва дата-центрів, інтеграція інфраструктури в місцеве середовище є одним із найскладніших завдань. Це справедливо і для вибору майданчика: перевіряйте, як ЦОД взаємодіє з місцевими енергомережами та регуляторами. Міграція в хмару або colocation повинна проходити поетапно, з тестуванням кожного етапу.
Вибір дата-центру — це інвестиція в безперервність бізнесу, і помилка тут обходиться дорожче, ніж здається на етапі економії. COSMONOVA забезпечує безперебійну роботу серверів у захищених дата-центрах у Києві та Європі, пропонує надійні інтернет-канали та комплексні рішення для телебачення й обробки відео. Зверніться до нас за консультацією, щоб отримати інфраструктуру, яка масштабується разом із вашим бізнесом.